Red Sigma es una plataforma SaaS de pruebas de seguridad y
pentesting asistido por IA agéntica. Se usa desde el navegador: no hay nada
que instalar, ni agentes que desplegar en tu infraestructura.
Qué evalúa
Aplicaciones que viven en la red y sus piezas conectadas:
Aplicaciones web
Aplicaciones con IA
Full-stack y su API
Portales y paneles internos
Servicios que hablan entre sí
Siempre sobre un objetivo que declaras por
escrito. Dar de alta un proyecto no autoriza su dirección: son dos pasos
distintos a propósito.
Qué significa «agéntica»
No es un modelo que contesta preguntas. Es un agente que recibe un
objetivo, usa herramientas contra él, mira lo que contestó y decide el
paso siguiente — y repite hasta agotar lo que puede comprobar.
Por eso encuentra cadenas que un escáner no ve:
un dato suelto casi nunca es un hallazgo; dos que se tocan, casi siempre.
El alcance y la validación final siguen siendo humanos.
Los dos servicios
Se contratan por separado y hacen cosas distintas. La
diferencia que importa no es el precio: es si se toca el objetivo o no.
Freemium · gratuito, sin empresa
Scan Regular
Qué publica tu organización sin saberlo.
El nivel de entrada, y funciona de verdad: no es una demostración
recortada ni pide tarjeta. Escribes un dominio y recibes el informe
completo de lo que se ve desde fuera, ordenado por severidad.
Superficie expuesta
OSINT del dominio
Fugas en el código público
Informe de superficie
Para qué sirve el nivel gratuito, y qué no hace
Para qué sirve. Para saber si hay algo que merezca una revisión
más profunda antes de contratarla, y para conocer la herramienta sin
hablar con nadie. Lo que encuentre es tuyo aunque no sigas adelante.
No toca el objetivo más que un visitante: sin cargas, sin
fuerza bruta y sin escaneo de puertos. Por eso no necesita permiso por
escrito. Sin expediente ni historial: cada escaneo se lee y se cierra.
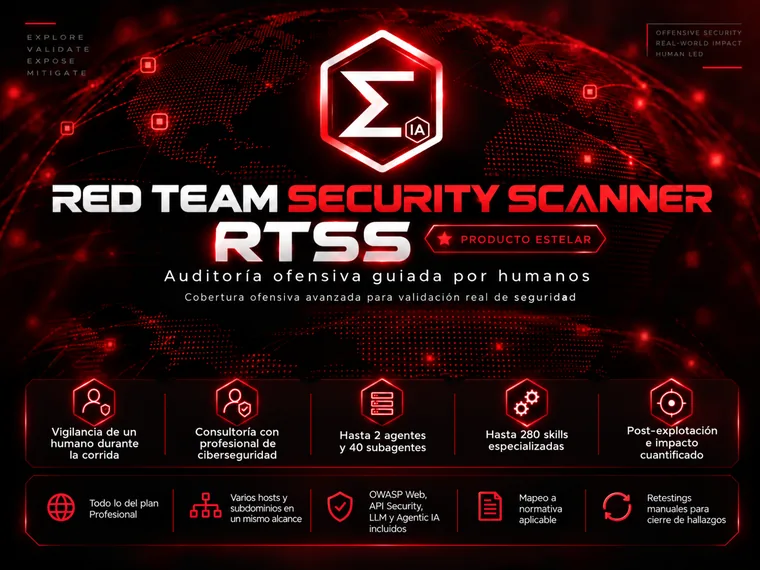
La auditoría ofensiva sobre la aplicación que contrates. Prueba accesos,
permisos, lógica de negocio y API, y encadena lo que encuentra para ver
qué permite de verdad.
Accesos y permisos
Lógica de negocio y API
Expediente auditable
Informe con CVSS 4.0
Un proyecto por aplicación
Historial de corridas
Qué incluye además, y bajo qué condiciones
Incluye la revalidación. Cuando corrijas, vuelve sobre cada
hallazgo con los pasos originales y dice si sigue abierto. No se
contrata aparte y no busca nada nuevo: compara contra lo que ya se
reportó.
Aquí sí se envían pruebas reales, así que el objetivo se declara
por escrito y un operador autoriza cada corrida antes de que empiece.
Una corrida por aplicación a la vez.
El objetivo tiene que estar declarado en el autorizados.txt de esta
aplicación. La coincidencia es exacta: un subdominio es otro sistema y puede ser de otro dueño.
+Dar de alta una aplicación
No hay ninguna corrida en cursoCuando el agente arranca, esta pestaña enseña en qué fase va,
qué está tocando y el reloj de inactividad. La corrida no empieza
hasta que el operador la autoriza por correo.
RTSS › Tienda Ejemplo › En curso
EjecutandoFase 4 · Explotación38 min en marchaDetener
PreparaciónAlcance leído, 1 host autorizado
Reconocimiento34 rutas, 11 formularios
Acceso y sesión2 roles de prueba en sesión
ExplotaciónSubagente 2 de 2 · lógica de negocio
Impacto y cadenaEn cola
Evidencia y reporteEn cola
El reloj de inactividad para la corrida a los
15 minutos sin señal del agente. Mientras espera un segundo factor
no cuenta: esperar no es estar parado.
Crítica1
Alta2
Media3
Baja2
Informativo1
3 expedientes
Escaneo 12/03/2026 10:24Terminado9 hallazgos1 sin confirmar
20260312_102411_d4e2
https://portal.demo.example/
Ver los 9 hallazgos del expediente
La exportación del panel de administración responde sin sesión en /panel/exportar
CríticaControl de accesoCVSS 9.1CWE-306A01:2021
El agente pidió la ruta sin cookie ni cabecera de autorización y recibió el
volcado completo en CSV. No hace falta cuenta: basta conocer la dirección.
El identificador de pedido es secuencial y devuelve pedidos de otras cuentas
AltaLógica de negocioCVSS 7.5CWE-639A01:2021Sin confirmar
Se observó el comportamiento al restar uno al identificador propio, pero el
agente no llegó a reproducirlo con una segunda cuenta de prueba.
El formulario de recuperación distingue si el correo existe
AltaAutenticaciónCVSS 7.1CWE-204A07:2021
La cookie de sesión viaja sin el atributo Secure
MediaConfiguraciónCVSS 5.3CWE-614A05:2021
La subida de archivos acepta el tipo que declara el cliente
MediaValidación de entradaCVSS 5.4CWE-434
El panel no fija la cabecera X-Frame-Options
MediaConfiguraciónCVSS 4.3CWE-1021A05:2021
Las páginas de error devuelven la ruta absoluta del servidor
BajaFuga de informaciónCVSS 3.7CWE-209
El servidor anuncia su versión exacta en la cabecera Server
BajaFuga de informaciónCVSS 3.1CWE-200
El dominio portal.demo.example no publica registro DMARC
InformativoCorreo del dominioSin CVSS
Todavía no hay revalidacionesEl retesting corre sobre un escaneo que ya existe: repite los pasos
de cada hallazgo y dice si sigue abierto. No busca nada nuevo, y por eso
se puede comparar con el informe anterior línea por línea.
Es una escala de riesgo: más alto es peor. 0-30 verde, 31-69 ámbar, 70-100 roja.
76% de probabilidad estimada de intrusión. 1 hallazgo de severidad crítica
determina el resultado por sí solo: es una vía de entrada ejercida, no un aviso preventivo.
El cálculo pondera cada hallazgo por su severidad, de modo que la cantidad no compensa la gravedad.
Crítica1
Alta2
Media3
Baja2
Informativo1
1 de los 9 hallazgos de este escaneo no se confirmó: se infirió del
comportamiento observado sin reproducirlo. El cálculo no lo descuenta, pero en un entregable que
se presente como probado, sí.
3EscaneosExpedientes de escaneo de esta aplicación, terminados o no.
1RetestingsRevalidaciones de los hallazgos de un escaneo.
21Hallazgos (histórico)La suma de todos los escaneos. Es el trabajo entregado, no el estado de hoy.
1Sin confirmarAnotados por el agente sin reproducirlos.
La bandera es del último escaneo que escribió sus hallazgos:
20260312_102411_d4e2. No es el histórico, y es deliberado: sumar los hallazgos de
todos los escaneos mezcla dos fotos del mismo objetivo.
¿Lo vemos sobre tu superficie?
Tenemos una aplicación como servicio a la medida para cada
requerimiento. Contáctanos.